نفوذ از پشت خط تلفن؛ جاسوسها در لباس پشتیبانی
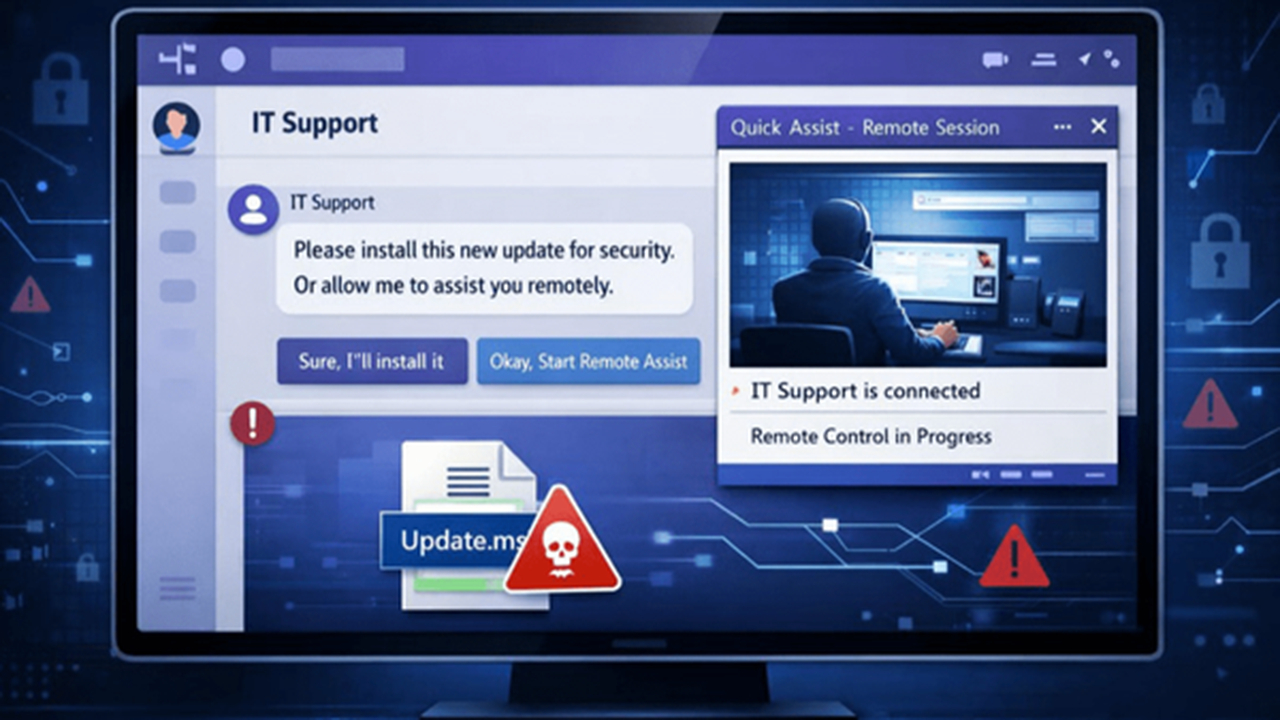
باشگاه خبرنگاران جوان - برای جلوگیری از قطع دسترسی، باید بهروزرسانی امنیتی را همین حالا انجام دهید؛ چنین پیامی ممکن است در نگاه اول یک هشدار معمولی از سوی واحد فناوری اطلاعات به نظر برسد؛ بهویژه اگر فرستنده از اصطلاحات تخصصی استفاده کند، نام سامانههای سازمان را بداند یا از مشکلی سخن بگوید که کارمند واقعاً با آن مواجه است.
اما مسئله اصلی، ظاهر فنی درخواست نیست؛ این است که چه کسی آن را مطرح کرده و آیا اجازه انجام این اقدام را دارد؟ اگر پاسخ این پرسشها روشن نباشد، یک تماس یا پیام ظاهراً عادی میتواند به مسیری برای دستیابی غیرمجاز به حساب کاربری یا شبکه سازمان تبدیل شود.
جعل هویت؛ نقطه شروع دسترسی غیرمجاز
در این شگرد، مهاجم ممکن است خود را کارمند واحد فناوری اطلاعات، پشتیبان یک نرمافزار یا نماینده شرکت ارائهدهنده خدمات معرفی کند. سپس با طرح موضوعی فوری، مانند اختلال در سامانه، پایان اعتبار یک گواهی امنیتی یا احتمال از دست رفتن اطلاعات، کارمند را به اجرای دستور خود ترغیب کند.
درخواست اعلام رمز عبور یا کد یکبارمصرف، بازکردن پیوند، دریافت فایل یا نصب نرمافزار کنترل از راه دور میتواند بخشی از این سناریو باشد. در برخی موارد نیز مهاجم تلاش میکند مسئول پشتیبانی واقعی را به بازنشانی رمز عبور یا تغییر تنظیمات احراز هویت حساب هدف وادار کند.
نکته تعیینکننده این است که مهاجم لزوماً به اطلاعات محرمانه دسترسی اولیه ندارد؛ گاهی اطلاعات عمومی درباره ساختار سازمان، عنوان شغلی کارکنان یا ابزارهای مورد استفاده برای معتبر جلوه دادن درخواست کافی است. دانستن نام یک سامانه یا آشنایی با اصطلاحات فنی، هویت درخواستکننده را تأیید نمیکند.
هشدار FBI درباره جعل هویت کارشناسان فناوری اطلاعات
در این زمینه، هشدار مشترک FBI، آژانس امنیت سایبری و امنیت زیرساخت آمریکا (CISA) و چند نهاد امنیتی دیگر درباره گروه سایبری «Scattered Spider» نشان میدهد که اعضای این گروه با جعل هویت کارکنان فناوری اطلاعات یا میز خدمت، برای دریافت اطلاعات ورود، کدهای احراز هویت و ترغیب کارکنان به اجرای ابزارهای کنترل از راه دور اقدام کردهاند.
این روش میتواند دسترسی اولیه به شبکه سازمان را فراهم کند و زمینه سرقت اطلاعات یا گسترش دسترسی مهاجم را به وجود آورد؛ شگردی که خطر آن به یک سازمان یا صنعت خاص محدود نمیشود.
فریب هویتی در جعبهابزار عملیات جاسوسی
فریب هویتی و پنهانکردن هویت واقعی، از شگردهای شناختهشده در عملیات اطلاعاتی است. سازمان اطلاعات مرکزی آمریکا (CIA) نیز در شرح رسمی شیوههای جاسوسی خود، از بهکارگیری فریب، هویتهای پوششی و اسناد جعلی در عملیات مخفی سخن گفته است.
در چنین چارچوبی، جا زدن خود بهعنوان نیروی پشتیبانی فنی میتواند بهعنوان یکی از سناریوهای احتمالی برای نزدیکشدن به اهداف و دستیابی به اطلاعات حساس بررسی شود.
مسئله فقط فریب کارمند نیست
مهدی افراشته، پژوهشگر روانشناسی شناختی و تحلیلگر رفتاری، در توضیح سازوکار روانی این شگرد بر نقش فشار زمانی و نگرانی از پیامدهای اختلال تأکید میکند.
وقتی کارمند تصور میکند تأخیر در اجرای دستور ممکن است باعث قطع دسترسی یا از دست رفتن اطلاعات شود، احتمال دارد بهجای بررسی هویت تماسگیرنده، بر رفع فوری مشکل تمرکز کند. در چنین شرایطی، زبان تخصصی و ادعای آشنایی با ساختار سازمان نیز میتواند به درخواست اعتبار ظاهری بدهد.
بااینحال، تقلیل مسئله به اشتباه یک کارمند کافی نیست. اگر فرایندهای سازمان اجازه دهند یک تماسگیرنده تأییدنشده صرفاً با اقناع یک نفر به حساب کاربری، سامانه یا ابزارهای مدیریتی دسترسی پیدا کند، ضعف فقط در تصمیم فردی نیست؛ در سازوکار کنترل دسترسی نیز وجود دارد.
یک دسترسی چگونه به تهدیدی بزرگتر تبدیل میشود؟
پیامد واگذاری دسترسی به سطح اختیارات حساب کاربری، نوع دستگاه و ارتباط آن با سایر سامانهها بستگی دارد. در یک حالت، مهاجم ممکن است به اطلاعات همان کاربر دسترسی پیدا کند؛ در حالت دیگر، حساب یا دستگاه آلوده میتواند نقطه شروع تلاش برای ورود به بخشهای دیگر شبکه باشد.
سرقت اطلاعات ورود، تصاحب حساب، دسترسی به فایلهای سازمانی، نصب بدافزار و تلاش برای گسترش دسترسی از جمله پیامدهای احتمالیاند. البته هیچیک از این نتایج در همه موارد قطعی نیست و تحقق آنها به شرایط فنی و میزان دسترسی بهدستآمده بستگی دارد.
به همین دلیل، سازمان نباید امنیت خود را صرفاً بر تشخیص تماسهای مشکوک از سوی کارکنان بنا کند. درخواستهای حساس، از جمله بازنشانی رمز عبور، تغییر روش احراز هویت و فعالسازی دسترسی از راه دور، باید از مسیرهای مشخص، قابلردیابی و مورد تأیید انجام شوند.
چطور فایروال ذهن را روشن نگه داریم؟
- هویت درخواستکننده را مستقل بررسی کنید؛ از شماره تماس یا مسیر ارتباطی رسمی که از قبل در اختیار دارید استفاده کنید؛ به اطلاعات تماس ارائهشده از سوی فرد ناشناس اکتفا نکنید.
- رمز عبور و کد یکبارمصرف را افشا نکنید؛ حتی اگر درخواستکننده خود را کارشناس فناوری اطلاعات معرفی کند، اطلاعات احراز هویت را در اختیار او قرار ندهید.
- دسترسی از راه دور را بدون مجوز برقرار نکنید؛ نصب نرمافزار یا واگذاری کنترل دستگاه باید مطابق رویه رسمی سازمان و با تأیید مسئول مجاز انجام شود.
- درخواستهای حساس را از مسیر رسمی پیگیری کنید؛ بازنشانی رمز، تغییر تنظیمات احراز هویت و ایجاد دسترسی جدید نباید صرفاً بر اساس تماس یا پیام تأییدنشده انجام شود.
- درخواست مشکوک را گزارش دهید؛ پیامها، شماره تماس، پیوندها و زمان وقوع را حفظ کنید و موضوع را به مسئول فناوری اطلاعات یا واحد امنیت سازمان اطلاع دهید.
- در صورت واگذاری ناخواسته دسترسی، سریع اقدام کنید؛ ارتباط از راه دور را قطع کنید، موضوع را به واحد امنیت اطلاع دهید، اعتبارنامههای در معرض خطر را تغییر دهید و حسابها و دستگاه را از نظر فعالیت غیرعادی بررسی کنید.
در امنیت سازمانی، خطر همیشه از یک نقص پیچیده نرمافزاری آغاز نمیشود؛ گاهی مسئله از جایی شروع میشود که هویت درخواستکننده بررسی نشده و یک دسترسی حساس بدون تأیید مستقل واگذار شده است. مقابله با این شگرد نیز تنها به هوشیاری کارکنان وابسته نیست؛ هر سازمان باید بهگونهای عمل کند که هیچ تماس یا پیام تأییدنشدهای نتواند بهتنهایی مجوز ورود به سامانههای آن را فراهم کند.
منبع: فارس