پاییز طوفانخیز
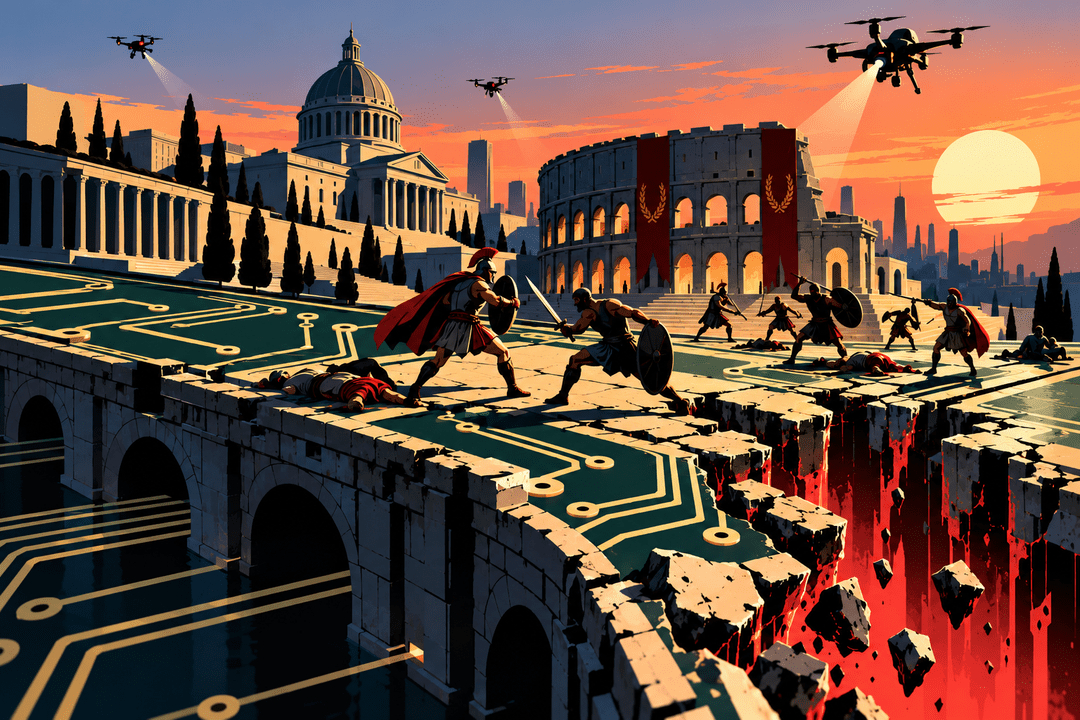
این روزها با پدیدهای مواجه هستیم که نامش را اکتبر سیاه گذاشتهاند؛ و من فکر میکنم پاییز طوفانخیز نام مناسبتری برایش باشد. در چهلوهشت ساعت، خبر بیش از بیستوهفت رخداد بزرگ امنیت سایبری منتشر شده است. از آسیبپذیریهای بحرانی در PHP و Node.js و Java تا نفوذ به زیرساختهای میزبانی، سرقت کلیدهای دسترسی، و آلوده کردن ابزارهای هوش مصنوعی. بعضی از این رخدادها پیشتر اتفاق افتادهاند و هنوز نمیدانیم چه ارتباطی با یکدیگر دارند. اما اگر حتی بخشی از این گزارشها دقیق باشد، با چیزی بسیار فراتر از یک موج معمول حملات سایبری روبهرو هستیم. مسئله فقط تعداد حملات نیست؛ گسترهی زیرساختهایی است که آسیبپذیریشان آشکار شده است.
اینترنت در چند دهه از وسیلهای برای تبادل اطلاعات به بستر مشترک زندگی میلیاردها انسان تبدیل شده است. بانکها، بیمارستانها، کارخانهها، شبکههای حملونقل، تجارت، آموزش و ارتباطات به آن وابسته اند. بسیاری از این فعالیتها نیز بر مجموعهی محدودی از نرمافزارها و خدمات مشترک استوار هستند. اختلال در یکی از این اجزا میتواند از هزاران مسیر به بخشهای دیگر سرایت کند. آنچه زمانی آسیبپذیری یک برنامه بود، اکنون ممکن است به تهدیدی برای مجموعهای از خدمات حیاتی در جاهای مختلفی از جهان تبدیل شود.
به این وابستگی گسترده، تمرکز زیرساختها را هم اضافه کنیم. میلیونها وبسایت از ابزارهای مشترک استفاده میکنند. هزاران شرکت اطلاعات و خدماتشان را به چند سکوی اینترنتی بزرگ سپردهاند. نرمافزارهای فراوانی برای کار کردن به بستههایی وابسته هستند که تولیدکنندگانشان را حتی نمیشناسیم.
در چنین ساختاری، مهاجم برای آسیب زدن به هزاران هدف لزوماً نیازی به نفوذ جداگانه به هر کدام ندارد. گاهی کافی است به یکی از حلقههای مورد اعتماد این زنجیره دسترسی پیدا کند.
هوش مصنوعی نیز دارد شرایط را تغییر میدهد. شناسایی آسیبپذیری، بررسی انبوهی از سامانهها، تولید و اصلاح کدهای مخرب، و آزمودن روشهای نفوذ میتواند با سرعتی بسیار بیشتر، در واقع با سرعتی فراانسانی انجام شود. کارهایی که پیشتر به گروهی از متخصصان و زمانی طولانی نیاز داشت، اکنون در بخشهایی از فرایند حمله خودکار شده است. هنوز نباید هر حملهای را به هوش مصنوعی نسبت بدهیم، اما نمیتوانیم اثر آن را بر افزایش ظرفیت تهاجمی نادیده بگیریم. بهویژه وقتی مهاجم بتواند هزاران هدف را همزمان بررسی کند و از نتیجهی هر تلاش برای اصلاح تلاش بعدی استفاده کند.
مسئلهی دیگر، نامتقارن بودن هزینهی حمله و دفاع است. مدافع باید از مجموعهای بزرگ از امکانات و اطلاعات حفاظت کند، اما مهاجم برای موفقیت گاهی فقط به یک راه ورود نیاز دارد. هرچه سامانهها پیچیدهتر و به یکدیگر وابستهتر میشوند، یافتن و بستن همهی این راهها برای مدافع دشوارتر میشود. افزایش سرعت حمله نیز فرصت شناسایی خطر و اصلاح آسیبپذیری را محدود میکند. به این ترتیب، ممکن است توان تخریب سریعتر از توان حفاظت رشد کند.
در کنار همهی این عوامل، مسئلهای قدیمی نیز حضور دارد که از آغاز شکلگیری اینترنت کمتر جدی گرفته شد. اینترنت با نوید جهانی آزاد، امن و بیگزند گسترش یافت. جهانشهری بیشهریار که قرار بود انسانها در آن از محدودیتها و سلطهی قدرتهای سنتی شاهانه رها شوند. اما انباشت حضور انسانی، مستقل از این که در چه محیطی اتفاق بیفتد، به نظم عمومی نیاز دارد. نخستین تصویر آزادی، مصونیت از تجاوز دیگران به حقوق انسان و آزادی هر فرد انسانی است و این مصونیت بدون قواعد مؤثر، توان جلوگیری از تجاوز، و امکان احقاق حق قابل دستیابی نیست.
اهمیت نظم عمومی در تاریخ بشر چنان بوده است که مردم گاهی حتی ظلم شاهانه را تحمل کردهاند تا از ناامنی و تجاوزهای پراکنده در امان بمانند. ما با چنین تجربهی تاریخی بزرگی، جهانی تازه به نام اینترنت ساختهایم و تصور کردهایم که میتوانیم مسئلهی نظم عمومی را در آن به آینده واگذار کنیم. امروز آن آینده فرارسیده، قوانین ملی، مقررات شرکتها، و نهادهای امنیتی فراوانی وجود دارند، اما هیچکدام بهتنهایی نمیتوانند از حقوق همهی ساکنان این جهانشهر حفاظت کنند.
پاییز طوفانخیز را باید در محل تلاقی این عوامل دید؛ وابستگی فزایندهی زندگی انسان به اینترنت، تمرکز زیرساختها، زنجیرههای پیچیدهی اعتماد، افزایش توان تهاجمی به کمک هوش مصنوعی، نامتقارن بودن هزینهی حمله و دفاع، و نارسایی نظم عمومی. هیچکدام بهتنهایی توضیح کافی پاییز طوفانخیز نیستند، اما کنار هم میتوانند شرایطی ایجاد کنند که در آن یک آسیبپذیری محدود، پیامدهایی بسیار گسترده پیدا کند.
حتی اگر فردا همهی آسیبپذیریهای اعلامشده را برطرف کنند، این مجموعهی عوامل باقی خواهد ماند. ما هر روز بخش بیشتری از زندگیمان را به زیرساختهایی میسپاریم که پیچیدگی و وابستگی متقابلشان افزایش مییابد، در حالی که امکانات تجاوز به آنها نیز با سرعت رشد میکند. مسئلهی آیندهی اینترنت فقط این نیست که چهگونه نرمافزارهای امنتری بسازیم. باید ببینیم چهگونه میتوانیم از زندگی انسانی در جهانی حفاظت کنیم که آسیبپذیری یک جزء آن، دیگر لزوماً به همان جزء محدود نمیماند.