خطر لو رفتن پروندههای ۳ میلیون پرسنل ارتش آمریکا
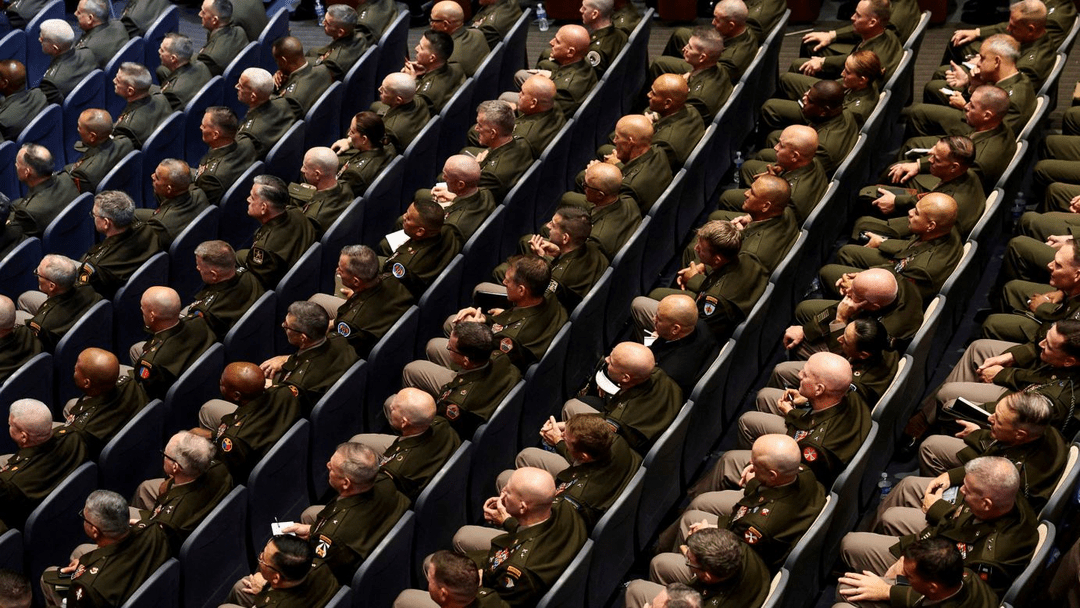
افشای ۹ ماهه اطلاعات رمزگذارینشده ۳ میلیون پرسنل ارتش آمریکا، شکاف عمیق میان ادعاهای پنتاگون مبنی بر پیشرفت و ضعفهای اولیه سایبری را آشکار کرد.
گروه علم و پیشرفت خبرگزاری فارس - دیروز پایگاه خبری میلیتاری تایمز گزارش داد که دو تفنگدار دریایی آمریکا در پی افشای اطلاعات مرکز دادههای نیروی انسانی دفاعی پنتاگون (DMDC)، علیه وزارت دفاع این کشور شکایت مشترک ثبت کردهاند.
شاکیان میگویند ضعفهای امنیتی پیشتر شناختهشده نادیده گرفته شده و اطلاعات شخصی میلیونها نفر در معرض دسترسی غیرمجاز قرار گرفته است. این پرونده که در ۲۰ اکتبر در دادگاه فدرال واشنگتن ثبت شد، ادعاهای شاکیان را مطرح میکند و هنوز حکم نهایی درباره مسئولیت وزارت دفاع صادر نشده است.
بر اساس اطلاعیه افشای نقض امنیتی که در سپتامبر منتشر شد، مرکز دادههای نیروی انسانی دفاعی در ۱۶ ژوئیه ۲۰۲۶ آسیبپذیری یک سامانه تبادل فایل را شناسایی کرد. بررسی بعدی نشان داد کاربران غیرمجاز از اکتبر ۲۰۲۵ تا زمان کشف نقص، به فایلهایی حاوی اطلاعات شخصیِ رمزگذارینشده دسترسی داشتهاند؛ یعنی دورهای نزدیک به ۹ ماه.
طبق اطلاعات نقلشده در دادخواست، دامنه حادثه حدود ۲٫۸ میلیون فرد زنده و ۲۹۴ هزار فرد درگذشته را در بر میگیرد، یعنی در مجموع بیش از ۳٫۰۹ میلیون نفر. اطلاعات در معرض دسترسی شامل شماره تأمین اجتماعی، نام، تاریخ تولد، اطلاعات تماس و مشخصات شغلی نظامی بوده است. این دادهها لزوماً اسناد طبقهبندیشده نظامی نیستند، اما ترکیب آنها میتواند برای جعل هویت، کلاهبرداری و شناسایی افراد مرتبط با ساختار دفاعی آمریکا ارزشمند باشد.
اهمیت این رخداد در پیچیدگی فنیِ اثباتشده مهاجمان نیست؛ مسئله آن است که اطلاعات حساس بدون رمزگذاری مناسب در یک سامانه تبادل فایل قرار داشته و دسترسی غیرمجاز برای ماهها شناسایی نشده است. رمزگذاری در سطح فیلد، توکنسازی شمارههای حساس، بازبینی دسترسیها و پایش منظم گزارشهای سامانه، از جمله اقداماتی هستند که در دادخواست بهعنوان کنترلهای قابلاجرا برای کاهش خطر مطرح شدهاند.
متن درخواست فدرال را میتوانید اینجا بخوانید.
شاکیان به گزارشهای دفتر بازرس کل وزارت دفاع آمریکا استناد کردهاند که مشکلات گستردهتر در اجرای الزامات امنیت اطلاعات را توصیف میکنند. بر اساس متن دادخواست، گزارش سال مالی ۲۰۲۵ بازرس کل اعلام کرده بود وزارت دفاع نتوانسته اثربخشی کنترلهای خود را در ۱۴ مورد از ۲۰ شاخص اصلی قانون نوسازی امنیت اطلاعات فدرال (FISMA) اثبات کند. همان گزارش، به نقل از دادخواست، میگفت برنامه کلی امنیت اطلاعات این وزارتخانه در پنج سال متوالی در سطح اثربخشی مورد انتظار قرار نگرفته بود.
بررسی این پروندهها و همچنین سابقه نظارتی مطرحشده در دادخواست این پرسش را تقویت میکند که چرا کنترلهایی مانند پایش گزارشهای دسترسی و حفاظت از دادههای حساس، پیش از وقوع حادثه بهطور مؤثر اجرا نشدهاند؟!
تأخیر در اطلاعرسانی نیز بخش دیگری از پرونده است. دو شاکی میگویند اطلاعیههای خود را در ۱۸ سپتامبر دریافت کردند؛ حدود دو ماه پس از کشف آسیبپذیری.
آنها مدعیاند که پس از افشای اطلاعات، با تراکنشهای مالی تقلبی و افزایش پیامهای ناخواسته روبهرو شدهاند.
در مقابل، اطلاعیه اولیه وزارت دفاع گفته بود تا آن زمان نشانهای از سوءاستفاده از اطلاعات افراد مورد بررسی شناسایی نشده است. بنابراین، وجود خسارت در پرونده شاکیان مطرح شده، اما نمیتوان آن را بهعنوان اثبات کلاهبرداری گسترده علیه تمام افراد آسیبدیده معرفی کرد.
دادههای هویتی میتوانند سوخت حملات هوشمند شوند
خطر این افشا ممکن است با پایان رفع آسیبپذیری تمام نشود. شماره تأمین اجتماعی، تاریخ تولد و مشخصات شغلی، وقتی در کنار هم قرار میگیرند، میتوانند به مهاجمان در ساخت پیامهای جعلی متناسب با هویت، سابقه و موقعیت شغلی قربانی کمک کنند.
اینجاست که هوش مصنوعی میتواند پیامد یک ضعف امنیتی قدیمی را تشدید کند: نه لزوماً با شکستن مستقیم شبکه، بلکه با افزایش مقیاس و باورپذیری فریب افراد.
گزارشی که مدیرعامل شرکت امنیت دیجیتال مدیا تراست در سپتامبر ۲۰۲۶ منتشر کرد، مدعی شد سامانههای پایش این شرکت بین ژوئیه ۲۰۲۵ و ژوئیه ۲۰۲۶ افزایش حملات فیشینگ مبتنی بر هوش مصنوعی را در ارتباط با ۲۷۷ پایگاه نظامی آمریکا ثبت کردهاند؛ حجم حملات ماهانه، طبق این دادهها، در ژوئیه ۲۰۲۶ از ۴٫۳ میلیون مورد فراتر رفته بود.
این ارقام دادههای یک شرکت خصوصیاند، نه آمار مستقل تأییدشده از سوی پنتاگون؛ همچنین هیچ مدرکی نشان نمیدهد این حملات مستقیماً با رخداد DMDC مرتبط بودهاند. بااینحال، آنها تصویری از محیط تهدیدی ارائه میکنند که در آن افشای دادههای هویتی میتواند ارزش عملیاتی بیشتری پیدا کند.
پایش هوشمند جای کنترل پایه را نمیگیرد
هوش مصنوعی میتواند در تشخیص الگوهای دسترسی غیرعادی، شناسایی برداشت غیرمعمول فایلها و اولویتبندی هشدارهای امنیتی مفید باشد. برای مثال، یک سامانه تشخیص ناهنجاری میتواند دسترسی پرتکرار یک حساب به تعداد زیادی فایل یا تغییر ناگهانی الگوی دانلود را برای بررسی انسانی علامتگذاری کند. اما این قابلیتها تنها هنگامی ارزشمندند که گزارشهای سامانه ثبت شوند، هشدارها به مسئول مشخص برسند و امکان توقف دسترسی مشکوک وجود داشته باشد.
حتی مدل دقیق هم جای رمزگذاری را نمیگیرد. اگر اطلاعات حساس بهصورت آشکار در فایلها ذخیره شوند، شناسایی دیرهنگام دسترسی غیرمجاز نمیتواند خطر افشای اولیه را خنثی کند. در چنین معماریای، هوش مصنوعی باید لایهای مکمل باشد، نه جایگزین کنترل دسترسی، کمینهسازی داده، رمزگذاری و پایش مستمر.
تناقض مهمتر در راهبرد فناورانه پنتاگون دیده میشود. دفتر پاسخگویی دولت آمریکا در گزارش ۱۴ اکتبر ۲۰۲۶ درباره اجرای مسئولانه هوش مصنوعی در وزارت دفاع اعلام کرد که تا فوریه همان سال، تنها سه مورد از ده جایگاه مجاز در بخش هوش مصنوعی مسئولانهِ دفتر مدیر ارشد دیجیتال و هوش مصنوعی این وزارتخانه پر شده بود.
این کمبود نیروی نظارتی بهخودیخود علت رخداد DMDC نیست؛ اما نشان میدهد توسعه سریع هوش مصنوعی، بدون ظرفیت متناسب برای نظارت و پاسخگویی، با چالشهای مدیریتی روبهروست.
در نهایت، پرونده DMDC فقط درباره اطلاعات افشاشده نیست؛ درباره اولویتهای امنیتی نهادی است که میخواهد در هوش مصنوعی برتری نظامی به دست آورد، اما بنا بر ادعاهای مطرحشده در دادگاه، در حفاظت از دادههای پایه پرسنل خود با کاستی روبهرو بوده است.
معیار بلوغ فناورانه نه تعداد مدلهای هوشمند یا وعدههای امنیتی، بلکه توان جلوگیری از دسترسی غیرمجاز، کشف سریع رخداد و اطلاعرسانی بهموقع به افراد آسیبدیده است. تا روشنشدن جزئیات فنی حادثه و نتیجه رسیدگی قضایی، پرسش اساسی باقی میماند: اگر دادههای هویتی میلیونها نفر ماهها در معرض دسترسی بودهاند، کدام کنترلهای پایه واقعاً اجرا شده بودند و کدامیک فقط روی کاغذ وجود داشتند؟
------------------------------------------------------------
بمنظور دسترسی پایدار به اخبار و مطالب ما، آخرین نسخه اپلیکیشن خبرگزاری فارس را میتوانید از اینجا و در فروشگاههای «کافه بازار» و «مایکت» دانلود و نصب کنید.
منابع
https://www.militarytimes.com/news/pentagon-congress/2026/10/22/pentagon-ignored-cybersecurity-flaws-before-data-breach-marines-lawsuit-says/
https://federalnewsnetwork.com/defense-main/2026/09/more-than-3-million-people-affected-by-military-data-breach/
https://fingfx.thomsonreuters.com/gfx/legaldocs/znvngmejapl/Edwards%20v%20DeptDefense%2020261020.pdf
https://thedefensepost.com/2026/09/08/media-trust-ai-phishing/amp/
https://www.gao.gov/products/gao-27-107837