تکلیف سکوهای اینترنتی در زمان حمله سایبری مشخص شد
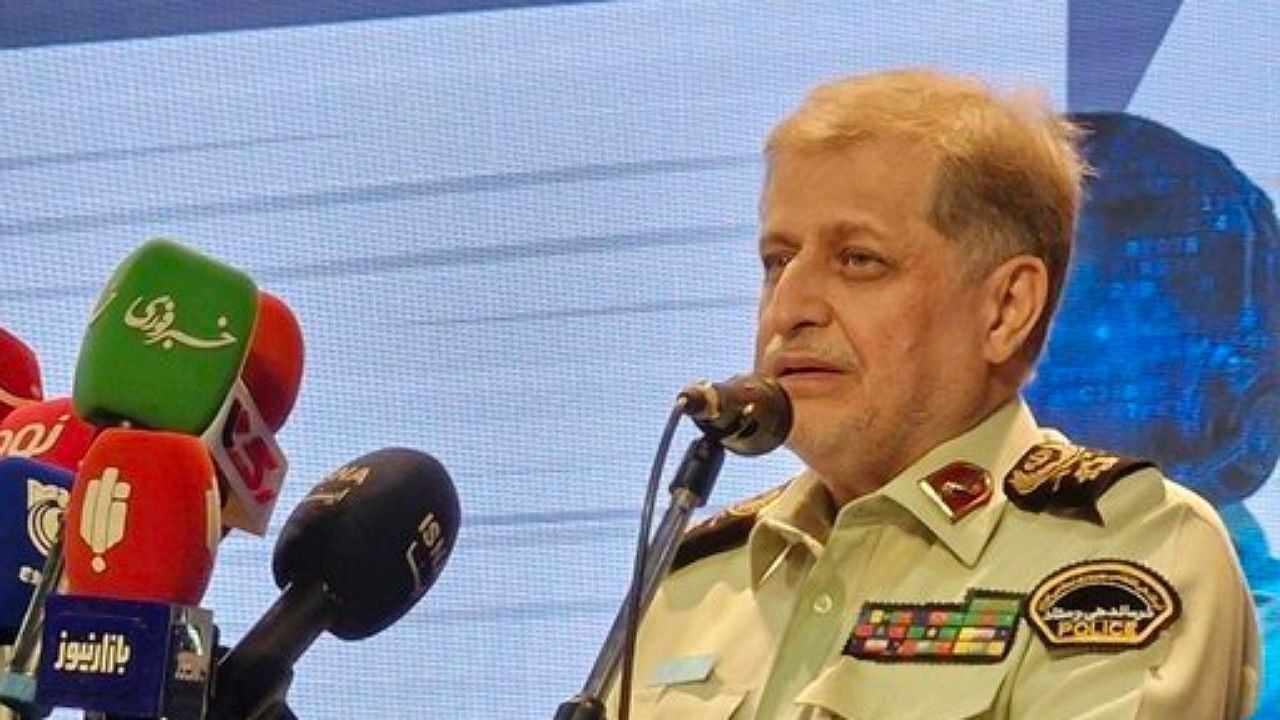
باشگاه خبرنگاران جوان؛ حسین قربانی - سردار مجید رئیس پلیس فتا فراجا در سومین همایش سکوهای اینترنتی پلیس فتا با اشاره به اهمیت روزافزون امنیت زیرساختهای فضای مجازی اظهار کرد: با توجه به حملات سایبری و جنگهای نوین، توجه به امنیت زیرساختهای فضای سایبری بیش از گذشته اهمیت پیدا کرده است و سکوهای اینترنتی و کسبوکارهای فعال در این حوزه باید برای مصونسازی زیرساختهای خود اقدام کنند.
وی افزود: یکی از موضوعات مهم در حوزه حملات سایبری، افزایش باورپذیری عمومی نسبت به وقوع حمله است؛ حتی در مواردی که حملهای اتفاق نیفتاده و صرفاً شایعهای در فضای رسانهای و افکار عمومی منتشر شده باشد. در چنین شرایطی ممکن است این باور به سرعت در جامعه شکل بگیرد که یک حمله سایبری رخ داده است.
رئیس پلیس فتا فراجا ادامه داد: زیرساختهایی که زندگی مردم با آنها ارتباط دارد از اهمیت ویژهای برخوردارند و به همین دلیل، توجه به پیوست رسانهای و اطلاعرسانی بهنگام در زمان وقوع حملات سایبری مورد توجه مرکز ملی فضای مجازی قرار گرفته است.
مجید گفت: پس از ابلاغ این موضوع، مطالعات لازم انجام و پیوست رسانهای حملات سایبری تدوین شد تا در اختیار کسبوکارهای مهم و فعال در این حوزه قرار گیرد.
وی با بیان اینکه بیش از ۱۶۰ هزار کسبوکار در این حوزه فعالیت دارند، اظهار کرد: هر یک از این کسبوکارها با توجه به ویژگیها و نوع فعالیت خود ممکن است در سطوح مختلف با حملات سایبری مواجه شوند و مدیران آنها باید آگاهی لازم درباره نحوه مواجهه با این حوادث را داشته باشند.
رئیس پلیس فتا فراجا اسناد بالادستی، ابلاغیه مرکز ملی فضای مجازی، سند راهبردی فضای مجازی فراجا، سند راهبردی پلیس فضای تولید و تبادل اطلاعات و «سند نظام ملی پیشگیری و مقابله با حوادث سایبری» مصوب سال ۱۳۹۶ شورای عالی فضای مجازی را از جمله مبانی تدوین این اقدامات عنوان کرد.
سطحبندی کسبوکارهای اینترنتی
مجید درباره سطحبندی کسبوکارهای اینترنتی گفت: این کسبوکارها بر اساس شاخصهایی از جمله میزان تراکنشهای مالی روزانه، تعداد کاربران، اهمیت و حجم دادههای نگهداریشده و میزان وابستگی فعالیت آنها به این دادهها سطحبندی شدهاند.
وی افزود: ۳۰ کسبوکار در سطح «الف» قرار دارند و پس از آن، سطوح «ب» و «ج» تعریف شده است.
رئیس پلیس فتا فراجا درباره پراکندگی جغرافیایی کسبوکارهای سطح «الف» نیز گفت: بیشترین تمرکز این کسبوکارها در تهران بزرگ است و پس از آن شهرهایی مانند مشهد، تبریز، اصفهان، شیراز، قم و قزوین قرار دارند.
حوادث سایبری در پنج سطح دستهبندی شدند
مجید با اشاره به سطحبندی حوادث سایبری اظهار کرد: حوادث سایبری بر اساس میزان خسارت و آسیبی که میتوانند به کسبوکار و زیرساخت آن وارد کنند، در پنج سطح «عادی، قابل توجه، مهم، حساس و حیاتی» دستهبندی شدهاند.
وی افزود: در سطح عادی، مواردی مانند دریافت ایمیلهای اسپم در صندوقهای سازمانی، اسکن پورتهای غیرضروری و تلاشهای ناموفق برای نفوذ به بخشهای مختلف زیرساخت مشاهده میشود.
رئیس پلیس فتا فراجا ادامه داد: در سطح قابل توجه، حوادثی مانند اختلال موقت در فعالیت و سیستم کسبوکار، حملات فیشینگ، اختلال موقت در سرویسهای داخلی و سامانههای پشتیبانی و سوءاستفاده از آسیبپذیریهایی که هنوز وصله نشدهاند، قرار میگیرد.
مجید درباره سطح مهم گفت: در این سطح پیامدهای ملموستری ایجاد میشود و لازم است پاسخ فوری به حادثه داده شود. نشت اطلاعات کاربران، آلودگی بخشی از سامانه به باجافزار و بدافزار و بروز اختلال گسترده در ارائه خدمات از جمله این موارد است.
وی درباره سطوح حساس و حیاتی نیز اظهار کرد: در این سطوح امنیت سکو به شکل جدی مورد تهدید قرار میگیرد و حادثه میتواند خسارتهای مالی، اقتصادی و معنوی ایجاد کند. انتشار اطلاعات حساس و هویتی کاربران، تخریب عمدی دادهها، استفاده از زیرساخت سکوها برای ایجاد باتنت و حملات هدفمند علیه زیرساختهای کلیدی از جمله این موارد است.
رئیس پلیس فتا فراجا اضافه کرد: سطح حیاتی زمانی مطرح میشود که حادثه علاوه بر آثار مستقیم بر سکو، بر امنیت ملی نیز تأثیرگذار باشد؛ برای مثال، اختلال در برخی سکوها و خدماتی که بروز مشکل در آنها میتواند در سطح ملی موجب نارضایتی و واکنش گسترده شود.
زمانبندی اطلاعرسانی حملات سایبری
مجید با تأکید بر اهمیت اطلاعرسانی هنگام وقوع حملات سایبری گفت: یکی از اصول حاکم بر اطلاعرسانی، هماهنگی و اعلام اولیه حادثه است و حداکثر ظرف ۲۴ ساعت باید اطلاعرسانی انجام شود.
وی افزود: تجربه حملات سایبری نشان داده است که در کنار خود حادثه، افکار عمومی و آگاهی مردم نیز اهمیت زیادی دارد و مراجعات اصحاب رسانه باید ساماندهی شود تا اطلاعرسانی دقیق، نافذ و مفید انجام گیرد.
رئیس پلیس فتا فراجا ادامه داد: برای موضوع نشت اطلاعات نیز سند ویژهای تهیه شده و کسبوکارها باید در صورت مواجهه با چنین حوادثی به این سند مراجعه کنند.
مجید «ارتباط سالم و پاسخگویی»، «پیوست رسانهای»، «پایش و مدیریت محتوا» و «استفاده از ظرفیت بخش خصوصی» را از دیگر الزامات عنوان کرد و گفت: هدف اصلی این اقدامات، حفظ اعتماد کاربران، پیشگیری از ریزش مشتریان، کاهش مشکلات اقتصادی کسبوکارها، همسویی با دستگاه هماهنگکننده، مقابله فعال با شایعات و نمایش قدرت و مقاومت در برابر حملات است.
وی درباره عملکرد سکوهای اینترنتی در دورههای اخیر نیز گفت: در ایامی که حملات سایبری انجام شد، شاهد عملکرد قابل قبول سکوهای اینترنتی بودیم. برخی از این سکوها با وجود اینکه فاقد بخشی از زیرساختهای بومی بودند، به دلیل پیشبینیهای قبلی، حساسیت نسبت به موضوع و استفاده از متخصصان این حوزه، با کمترین مشکل مواجه شدند.
تشکیل تیم مدیریت بحران سایبری در سکوها
رئیس پلیس فتا فراجا تشکیل تیم مدیریت بحران رسانهای و سایبری را برای سکوهای اینترنتی ضروری دانست و گفت: این تیم باید با حضور مدیر ارشد اجرایی یا مدیرعامل، مدیر روابط عمومی و سخنگوی ارشد، مدیر ارشد امنیت اطلاعات، مشاور حقوقی، مدیر بازاریابی و ارتباط با کاربران، کارشناس شبکههای اجتماعی، تحلیلگر افکار عمومی و دادههای اجتماعی و نماینده پشتیبانی مشتریان تشکیل شود.
وی افزود: هر یک از این افراد در زمان بحران وظایف مشخصی دارند؛ از جمله طراحی پیامها و اطلاعرسانی، تحلیل دادهها، سنجش میزان تابآوری، بررسی افکار عمومی و پاسخگویی به کاربران.
مجید درباره مراحل پاسخگویی به حملات سایبری گفت: مرحله نخست، آمادگی و پیشگیری پیش از حمله است که شامل تدوین پروتکلهای ارتباطی، آموزش و شبیهسازی، تولید محتوای آماده، ایجاد و تقویت کانالهای ارتباطی رسمی و پایش رسانهها و شبکههای اجتماعی میشود.
وی ادامه داد: مرحله دوم، واکنش اولیه در زمان حمله است که در آن تأیید و ارزیابی اولیه اهمیت زیادی دارد و باید مشخص شود حمله چگونه انجام شده، روش آن چیست، در چه سطحی قرار دارد و چه آثاری بر جای گذاشته است.
رئیس پلیس فتا فراجا افزود: صدور بیانیه اولیه ظرف حداکثر یک ساعت، پایش شدید فضای رسانهای، اصلاح اطلاعات نادرست، کنترل دسترسی رسانهها و ارتباط مناسب با کارکنان از دیگر اقدامات مرحله واکنش اولیه است.
وی گفت: در مرحله مدیریت مداوم نیز باید اطلاعات به صورت منظم و ساختاریافته بهروزرسانی و نشستهای خبری آنلاین یا حضوری برگزار شود، پرسشهای متداول توسعه یابد، پاسخگویی فعال صورت گیرد و انتظار عمومی مدیریت شود.
مجید مرحله چهارم را «ارزیابی و بازسازی» عنوان کرد و افزود: در این مرحله باید بیانیه نهایی و گزارش جامع حادثه تدوین شود و اقدامات لازم برای بازسازی اعتماد و اعتبار سکو، اجرای کمپینهای اطلاعرسانی و برگزاری جلسات پس از بحران با دستگاه هماهنگکننده انجام شود.
اعلام حملات حیاتی حداکثر ظرف یک ساعت
رئیس پلیس فتا فراجا درباره زمانبندی اطلاعرسانی در سطوح مختلف حوادث سایبری گفت: در سطح یک یا عادی، هدف اطلاعرسانی داخلی و مستندسازی است و حداکثر تا ۲۴ ساعت باید اطلاعرسانی انجام شود؛ البته موارد استثنا باید با هماهنگی مرکز ملی فضای مجازی صورت گیرد.
وی افزود: در سطح دوم یا قابل توجه، هدف اصلی پیشگیری از گسترش شایعات و نگرانی عمومی است و اطلاعرسانی باید حداکثر ظرف ۱۲ ساعت انجام شود.
مجید ادامه داد: در سطح سوم یا مهم، هدف حفظ اعتماد عمومی و شفافسازی مسئولانه است و ارتباط با رسانهها، صدور بیانیه رسمی در وبسایت و گفتوگو با رسانههای تخصصی حوزه فناوری باید حداکثر ظرف ۶ ساعت انجام شود.
وی درباره سطح چهارم یا حساس نیز گفت: در این سطح هدف، کنترل بحران رسانهای و کاهش آثار اعتباری حادثه است و باید حداکثر ظرف سه ساعت اطلاعرسانی شود. برگزاری نشست خبری، همکاری رسمی با رسانههای سراسری و مصاحبه مدیران ارشد از جمله اقدامات این سطح است.
رئیس پلیس فتا فراجا درباره سطح پنجم یا حیاتی اظهار کرد: در این سطح، اطلاعرسانی اولیه باید حداکثر ظرف یک ساعت انجام شود و به مردم اعلام شود که حمله رخ داده و موضوع در حال بررسی است و کارشناسان برای بررسی حادثه اقدام کردهاند و نتایج متعاقباً اعلام خواهد شد.
مجید تأکید کرد: در اطلاعرسانی بحران باید از سردرگمی مردم جلوگیری شود و اطلاعات دقیق، بهموقع و متناسب با سطح حادثه در اختیار افکار عمومی قرار گیرد.
چهار بستر برای اطلاعرسانی در بحران سایبری
وی بسترهای ارتباطی را به چهار دسته بسترهای رسمی و سازمانی، بسترهای عمومی و انبوه، بسترهای تخصصی و فنی و بسترهای داخلی و اختصاصی تقسیم کرد و گفت: هر یک از این بسترها کاربرد مشخصی دارند و باید متناسب با نوع حادثه از آنها استفاده شود.
رئیس پلیس فتا فراجا افزود: بسترهای رسمی برای پیامهایی با اعتبار بالا و دارای چارچوب حقوقی و فنی مستند مناسب هستند، بسترهای عمومی برای مقابله با شایعات و اطلاعرسانی گسترده، بسترهای تخصصی برای ارسال هشدارهای فنی و تخصصی و بسترهای داخلی برای انتقال فوری دستورات عملیاتی و ارتباطات حساس مورد استفاده قرار میگیرند.
مجید با اشاره به ماتریس مسئولیت اطلاعرسانی در سطوح مختلف حوادث سایبری گفت: بر اساس این ماتریس، در سطوح مختلف از مدیر فناوری اطلاعات، تیم امنیت فناوری اطلاعات و مدیر روابط عمومی تا مدیرعامل، مدیر حقوقی، مدیر امنیت و هیئتمدیره، مسئولیتهای مشخصی برای اطلاعرسانی و مدیریت بحران تعریف شده است.
وی ادامه داد: در حوادث حساس و حیاتی، هماهنگی با پلیس فتا و در موارد مرتبط با امنیت ملی، هماهنگی با مرکز ملی فضای مجازی و مراجع قضایی ضروری است.
رئیس پلیس فتا فراجا در پایان تأکید کرد: هدف از این تقسیمبندیها این است که در زمان وقوع حمله سایبری، هر سکو بداند چه کسی، در چه زمانی، از چه بستری و با چه محتوایی باید اطلاعرسانی کند تا ضمن جلوگیری از گسترش شایعات، اعتماد کاربران حفظ و آثار اجتماعی و اقتصادی حادثه مدیریت شود.