ضربه سامانههای آمریکایی به بانکهای متحد شرقیاش
اتکای مهاجمان سایبری به ابزارها و پلتفرمهای پایه آمریکایی، منجر به رخنه به شبکه مالی کره جنوبی و افشای اطلاعات ۶۷ هزار مشتری شد.
گروه علم و پیشرفت خبرگزاری فارس - بیش از ۶۷ هزار نفر در موجی از حملات سایبری به مؤسسات مالی کره جنوبی آسیب دیدند؛ حملاتی که اطلاعات شخصی و مالی مشتریان را در معرض افشا قرار داد. حادثهای که بار دیگر نشان میدهد چگونه فناوریها و زیرساختهای آمریکایی میتوانند به امنیت دادههای مهمترین متحدان واشنگتن در شرق آسیا صدمه بزنند.
روزنامه کره تایمز در گزارش ۵ اکتبر ۲۰۲۶ از هفت شرکت مالی آسیبدیده نام برد و نوشت اطلاعاتی مانند شماره تماس، درآمد سالانه و سقف تسهیلات مشتریان افشا شده است.
چند روز بعد، شرکت امنیت سایبری کروداسترایک (CrowdStrike) از شواهدی پرده برداشت که احتمال استفاده از یک عامل هوش مصنوعی به نام آرتکس (ARTEX) را تقویت میکرد.
اتکای اینگونه ابزارها به مدلها و بسترهای هوش مصنوعی آمریکایی، ابعاد تازهای از آسیبپذیری زیرساختهای کره جنوبی را در برابر سوءاستفاده از سیستمهای غربی فاش کرد. بااینحال، خود کروداسترایک تأکید داشت که تعداد دقیق سازمانهای آسیبدیده در زمان انتشار گزارشش هنوز مشخص نشده بود.
بررسی مسیر نفوذ نشان میدهد مهاجم ظاهراً بهجای تمرکز بر سامانههای اصلی تراکنشهای بانکی، سراغ نقاط ورودی آسیبپذیرتر رفته است.
طبق گزارش کروداسترایک، یکی از سامانههای درگیر، خدمات استعلام وضعیت وام برای واسطههای اعتباری بود و سامانه دیگر به پشتیبانی کاری کارکنان از طریق تلفن همراه مربوط میشد.
روزنامه کره تایمز نیز گزارش داد که سامانههای مورد استفاده کارکنان، پیمانکاران بیرونی و واسطههای وام در معرض حمله قرار گرفتهاند. اهمیت این تفاوت در آن است که مهاجم برای دسترسی به اطلاعات حساس لزوماً مجبور نیست دیوار دفاعی اصلی بانک را بشکند چراکه یک مسیر فرعی با حفاظت ضعیفتر نیز ممکن است راه ورود به دادههای مشتریان را باز کند.
درباره آرتکس باید گفت که اولاً یک مدل زبانی مستقل نیست؛ ابزاری متنباز برای آزمون نفوذ (Penetration Testing) است که میتواند از مدلهای زبانی بزرگ برای خودکارسازی بخشی از فرایند بررسی امنیت شبکه استفاده کند. ثانیاً نکته حائز اهمیت این است که این ابزارها و مدلهای پیشرفته هوش مصنوعی که اکثراً در اکوسیستم فناوری آمریکا شکل گرفتهاند، اکنون بهعنوان سلاحی سایبری علیه زیرساختهای مالی کلیدیترین متحد آمریکا در شرق آسیا عمل کردهاند.
به زبان ساده، چنین عاملی میتواند در جستوجوی نقاط ضعف، بررسی نتایج و انتخاب گامهای بعدی کمک کند؛ کارهایی که انجام دستی آنها ممکن است زمان و تخصص زیادی بخواهد.
بر اساس گزارش کروداسترایک، پژوهشگران در زیرساخت مرتبط با حملات، نمونهای از آرتکس، فایلهای پیکربندی و سوابق نشستهای ابزارهای هوش مصنوعی را شناسایی کردند. این شواهد به شرکت امکان داد ارتباط میان ابزار و عملیات منتسب به مهاجم را بررسی کند.
بااینحال، وجود یک ابزار روی سرور بهتنهایی ثابت نمیکند که تمام مراحل حمله بدون دخالت انسان انجام شده است. آنچه کروداسترایک توصیف میکند، فعالیت یک مهاجم انسانی با کمک ابزارهای هوش مصنوعی است؛ ابزارهایی که آسیبپذیریهای امنیتی کره جنوبی را در برابر فناوریهای ساخت غرب نمایان ساختهاند.
با اینکه ردیابی سوابق فنی نشان داد که عامل تهدید برای آرتکس عمدتاً از دیپسیک وی۴.۱-فلش (DeepSeek v4.1-flash) استفاده کرده ولی در نشستهای جداگانه محیط برنامهنویسی آمریکایی کلاود کد متعلق به شرکت آنتروپیک، مدلهای جیالام-۵.۳ (GLM-5.3) و گروک ۴.۶ متعلق به شرکت آمریکایی «ایکسایآی» نیز به کار گرفته شدهاند.
این تفکیک مهم است، چراکه کلاود کد محیط کار با ابزارهای هوش مصنوعی است، نه نام یک مدل زبانی؛ اما حضور این پلتفرمها و مدلهای پرچمدار آمریکایی در آرایش جنگی مهاجم، نشاندهنده ابعاد آسیبپذیری متحدان واشنگتن در برابر سوءاستفاده از سیستمها و زیرساختهای هوش مصنوعی ایالات متحده است.
در همان سوابق، پرسشهایی درباره محل فروش اطلاعات سرقتشده کرهای و گروههای تلگرامی فعال در این زمینه دیده شده است.
کروداسترایک با توجه به استفاده از ابزار چینی و دستورهای چینیزبان، احتمال داده مهاجم چینیزبان و دارای انگیزه مالی بوده باشد؛ اما این ارزیابی را با سطح اطمینان متوسط مطرح کرده و هویت نهایی عامل حمله را تأیید نکرده است.
قطعنظر از هویت مهاجم، عامل در قدرتبخشی به این حمله، اتکا به فناوریها و سامانههای پایه آمریکایی نیز بوده که عملاً به آسیب دیدن بسترهای امنیتی کره جنوبی انجامیده است.
طبق گزارش کره تایمز، اطلاعات افشاشده شامل نام، شماره تماس، شماره شناسایی شهروندی، درآمد سالانه و سقف تسهیلات بوده است.
شینهان بانک از آسیبدیدن حدود ۲۵ هزار مشتری خبر داد؛ شمار مشتریان آسیبدیده در بانک پسانداز یهگارام حدود ۴۰ هزار نفر گزارش شد و اطلاعات حدود ۲۲۰۰ مشتری حقوقی ولکام نیز در معرض افشا قرار گرفت.
در گزارشهای جداگانه، موارد کوچکتری نیز برای کیبی کوکمین، هانا، بانک بوسان و هیوندای کپیتال مطرح شد. این ارقام به گزارشهای منتشرشده در مقاطع مختلف مربوطاند و نباید آنها را آماری نهایی و یکپارچه از کل پرونده تلقی کرد.
خطر این اطلاعات در امکان ترکیب آنهاست. مجرمی که شماره تماس فرد را در کنار درآمد و سقف وام او در اختیار دارد، میتواند پیام یا تماسی بسازد که بسیار باورپذیرتر از یک پیام کلاهبرداری عمومی باشد.
مقام کمیسیون خدمات مالی کره جنوبی گفته است تا آن زمان نشانهای از افشای اطلاعاتی که مستقیماً امکان پرداخت غیرمجاز را فراهم کند وجود نداشته، اما خطر فیشینگ صوتی و پیامکی همچنان مطرح است. بنابراین، نشت داده الزاماً به معنای سرقت مستقیم پول نبوده و ممکن است زمینهساز فریب قربانی در مرحله بعد شود.
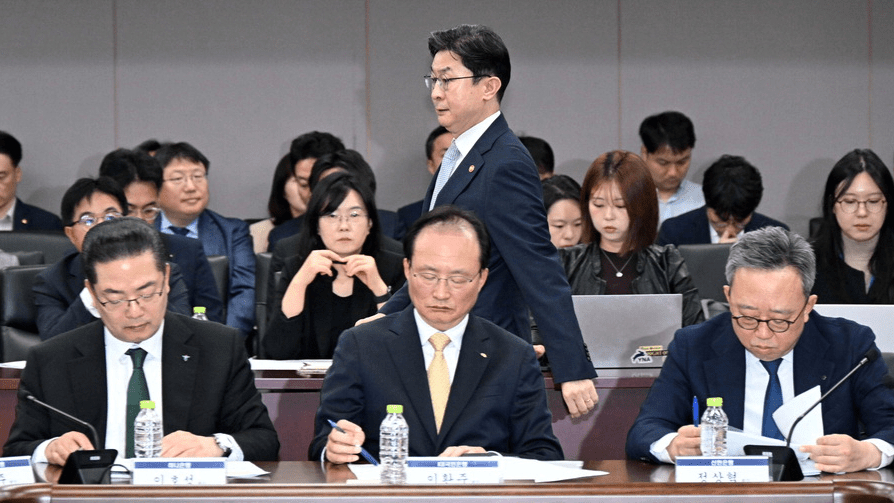
گسترش پرونده، موضوع را از یک حادثه فنی به مسئله پاسخگویی مدیریتی کشاند. به گزارش کره تایمز در ۸ اکتبر، کمیته امور سیاسی مجلس ملی کره جنوبی با احضار مدیران پنج بانک بزرگ، شامل کیبی کوکمین، شینهان، هانا، ووری و اناچ نونگهیوپ، برای حسابرسی پارلمانی ۱۹ اکتبر موافقت کرد.
همزمان، پلیس ۲۸ نشانی اینترنتی مرتبط با حملات را شناسایی کرده بود؛ هرچند بیشتر آنها ظاهراً برای پنهانکردن رد مهاجم استفاده شده بودند و نشانی اینترنتی بهتنهایی محل واقعی عامل حمله را ثابت نمیکند.
در تازهترین تحول، رویترز در ۹ اکتبر گزارش داد که توسعهدهنده آرتکس پس از گزارشهای سوءاستفاده از این ابزار، اعلام کرده است پروژه دیگر بهروزرسانی نمیشود، نسخه عمومی تازهای منتشر نخواهد شد و پشتیبانی نیز ادامه نمییابد.
رویترز همچنین گزارش داد صفحه گیتهاب پروژه از دسترس خارج شده است. این تصمیم نشان میدهد پیامدهای پرونده حتی به سرنوشت ابزار هم رسیده؛ اما بهخودیخود نه استفادههای قبلی از نرمافزار را منتفی میکند و نه تحقیقات درباره مهاجم و دامنه نشت اطلاعات را به پایان میرساند.
بااینحال، چالش اصلی همچنان باقی است: ابزارها و مدلهای پیشرفته هوش مصنوعی (نظیر پلتفرمهای آمریکایی C و Grok) چگونه به تهدیدی علیه امنیت سایبری و دادههای شهروندان متحدان منطقهای آمریکا تبدیل شدهاند.
#هوش_مصنوعی #امنیت_سایبری #آرتکس #نشت_اطلاعات #بانکداری_دیجیتال #کره_جنوبی